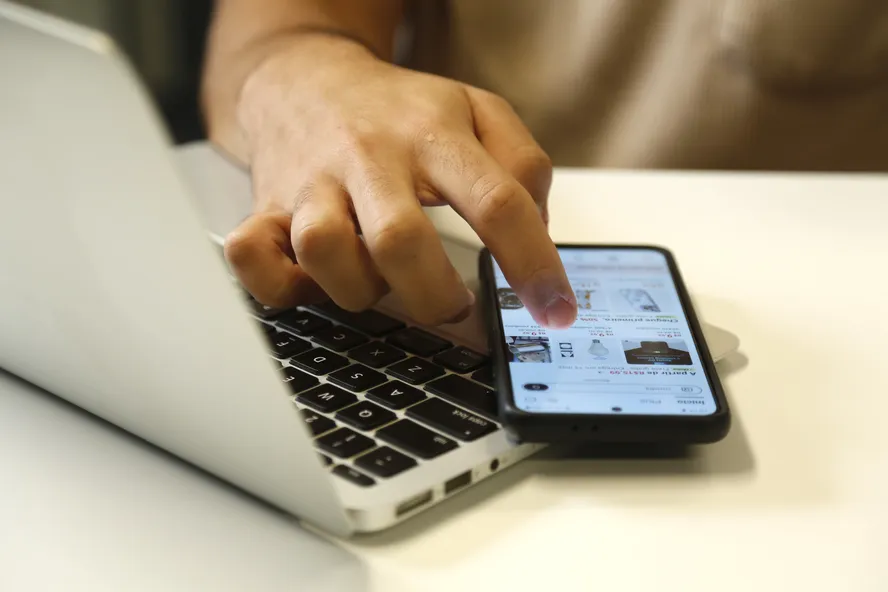
Uma nova fraude está atingindo lojas virtuais brasileiras e pode fazer com que o dinheiro de compras pagas via Pix seja enviado diretamente para criminosos.
Segundo a empresa de segurança Kaspersky, 90 lojas virtuais de pequeno e médio porte já foram identificadas com um programa malicioso. O golpe altera o QR Code do Pix e também a opção “copia e cola” no momento do pagamento.
A fraude está ativa desde junho de 2025 e foi identificada em diferentes segmentos, como óticas, autopeças e lojas de moda. Até o momento, as empresas afetadas têm em comum o uso da plataforma de comércio eletrônico Magento.
O golpe é silencioso: o consumidor acredita que realizou o pagamento normalmente, mas o dinheiro vai para uma conta controlada pelos criminosos. Para a loja, a compra pode aparecer como pendente ou abandonada. A vítima geralmente percebe o problema apenas dias depois, ao reclamar que o produto não foi entregue.
Como se proteger: antes de confirmar um Pix, confira no aplicativo do banco o nome e o CNPJ do destinatário. Se os dados não forem da loja ou do intermediador oficial do pagamento, não conclua a transferência. Também é recomendado interromper a compra caso o navegador ou programa de segurança indique que o site está comprometido.
Para os lojistas, a recomendação é manter os sistemas atualizados, utilizar autenticação em duas etapas, monitorar as páginas de pagamento e conferir se os pagamentos recebidos correspondem aos pedidos realizados.
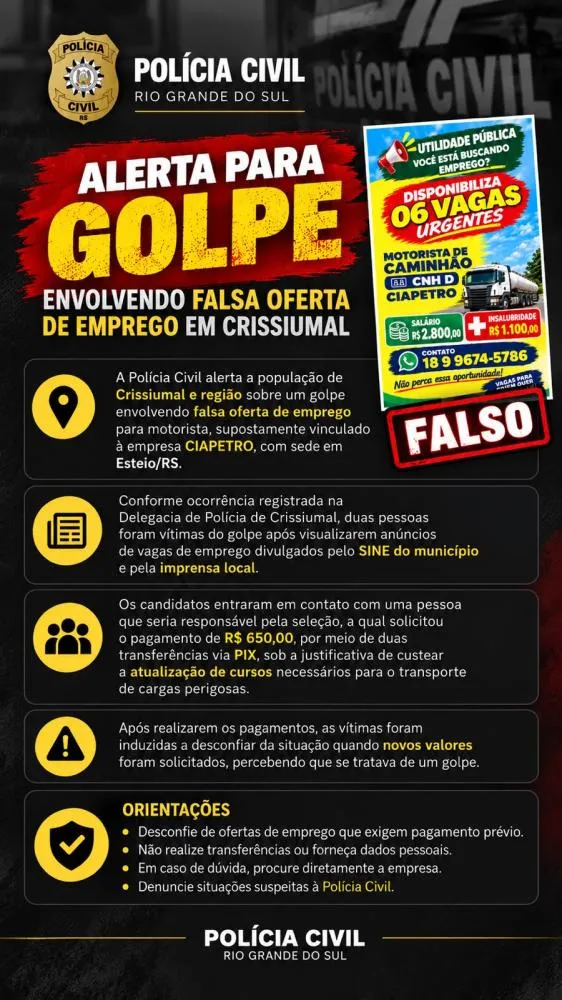 POLÍCIA POLÍCIA CIVIL ALERTA PARA GOLPE ENVOLVENDO FALSA OFERTA DE EMPREGO EM CRISSIUMAL
 POLÍCIA Identificada vítima encontrada às em açude no interior de Tenente Portela
 POLÍCIA Homem é encontrado morto em açude no interior de Tenente Portela
Mín. 17° Máx. 23°